Important
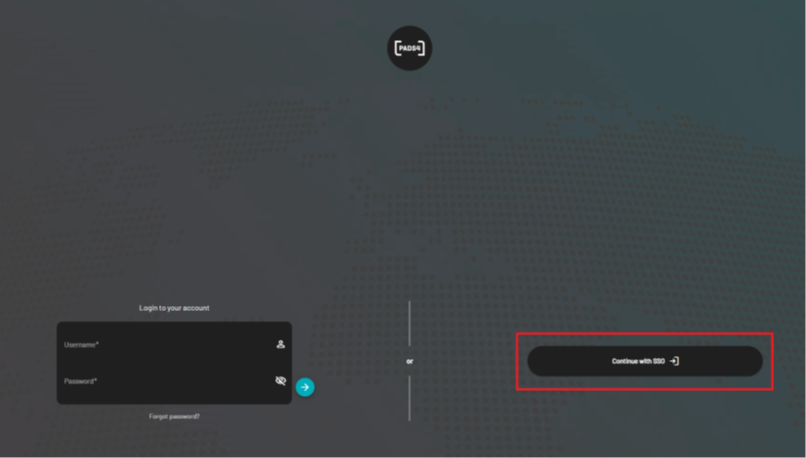
Pour que SSO fonctionne correctement, vous devez configurer PADS4 pour utiliser HTTPS. Pour y parvenir, vous devez suivre ce guide en utilisant un certificat SSL.Étape 1 : Accédez à votre instance PADS4 CMS dans un navigateur
Connectez-vous avec un compte administrateur et sélectionnez “CMS Admin”.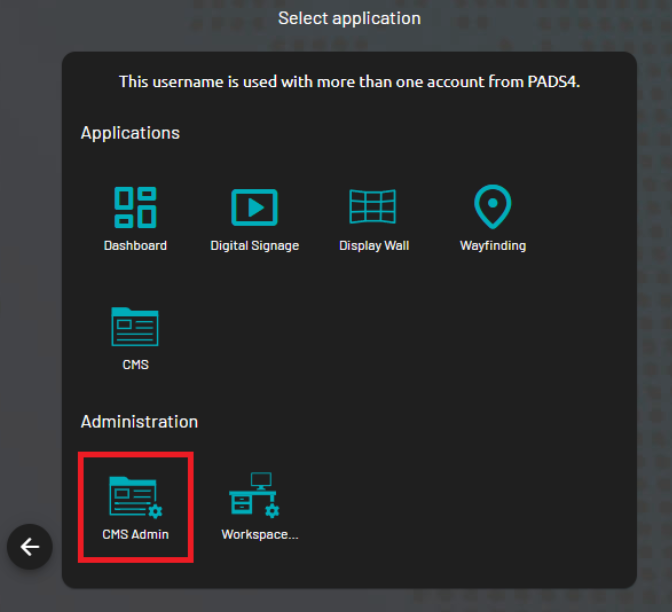
Étape 2 : Sélectionnez “Plugins” dans le volet de gauche, puis “Single Sign-on (SSO)”
Activez le plugin en haut à droite. À côté de “Type”, sélectionnez l’option “Azure AD” dans la liste déroulante.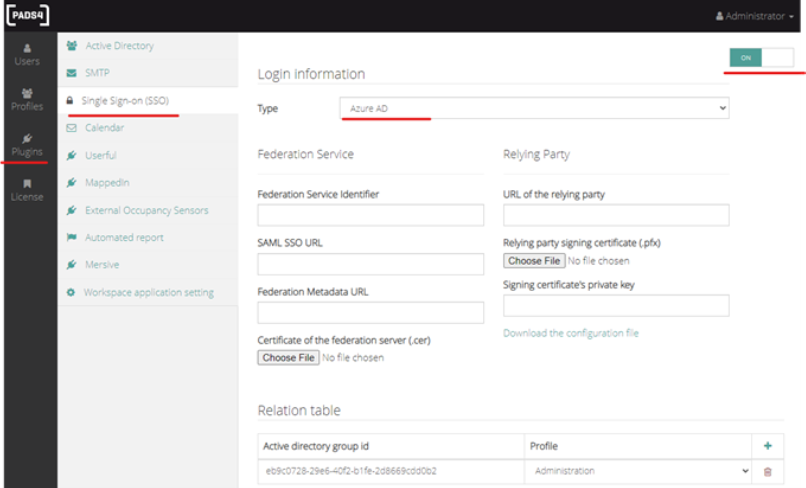
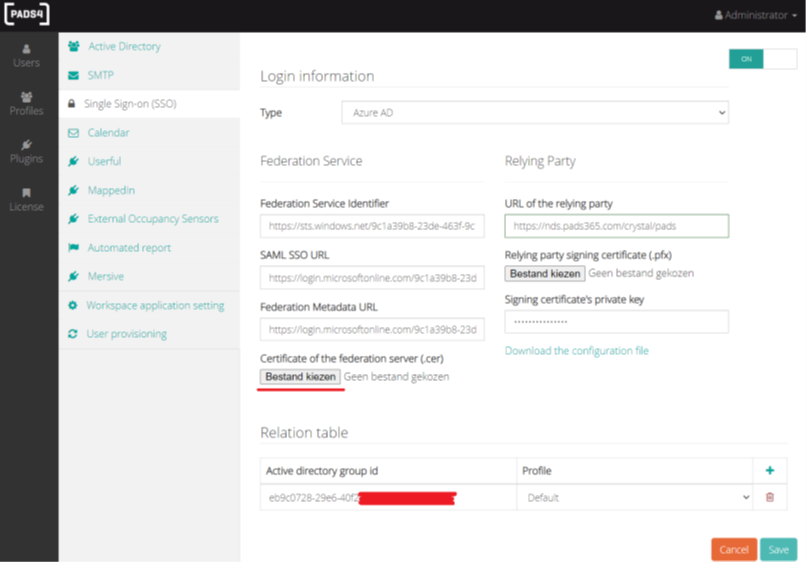
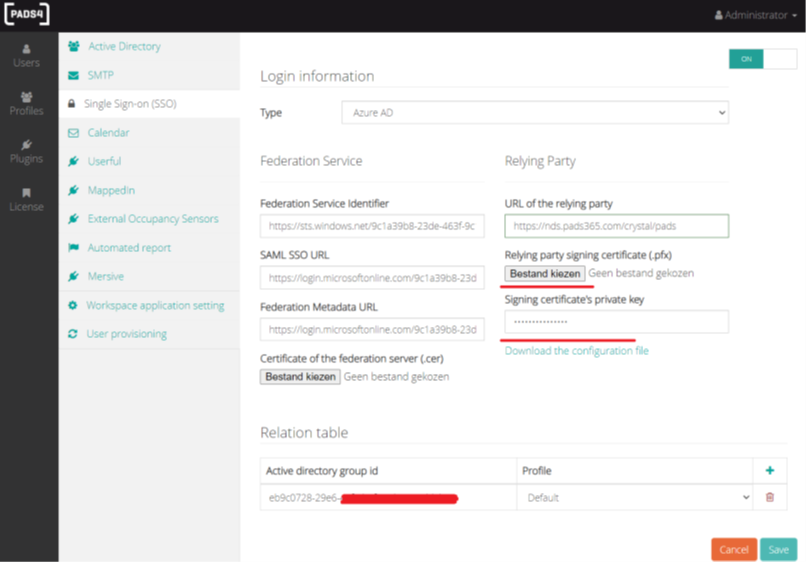
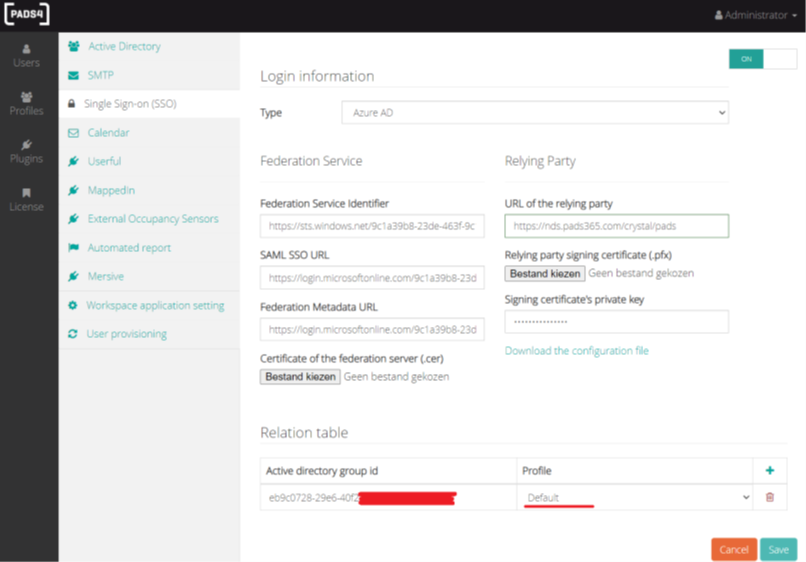
Étape 3 : Insérez les informations obtenues dans la section précédente
Important
La chaîne copiée pour “URL of the relying party” dans la configuration SSO du CMS ne doit pas contenir “/Saml” comme copié depuis Azure mais plutôt seulement “/crystal/pads”. (Où “pads” est le domaine par défaut) Exemple : Le lien copié d’Azure ressemble à ceci : https://robin.pads365.com/crystal/pads/Saml2 Cependant, il devrait plutôt ressembler à ceci : https://robin.pads365.com/crystal/pads Téléchargez le certificat d’application (Raw) que vous avez téléchargé depuis Azure ici :Étape 4 : Téléchargez le certificat d’application (Raw) que vous avez téléchargé depuis Azure
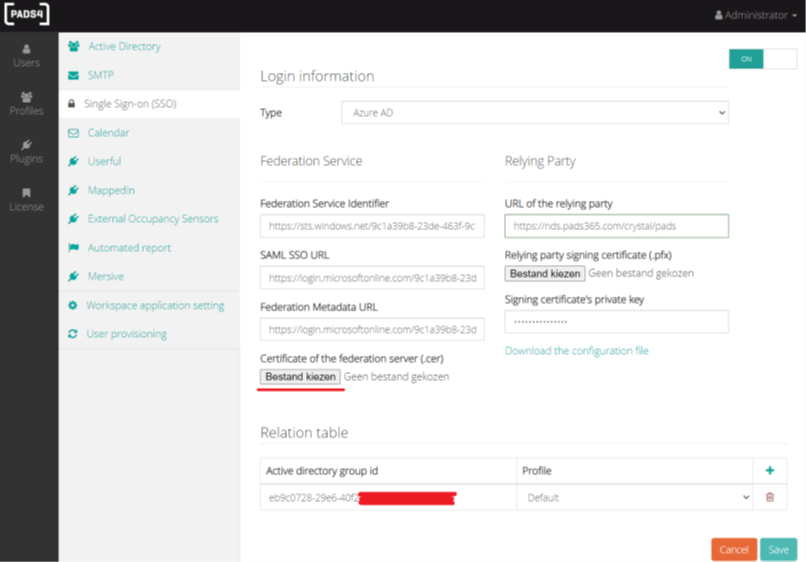
Configurez le certificat et la clé privée dans la section ci-dessous
Notes importantes
-
Lorsque votre certificat SSL expire, assurez-vous de télécharger le nouveau certificat et la clé privée dans cette section lors du renouvellement.
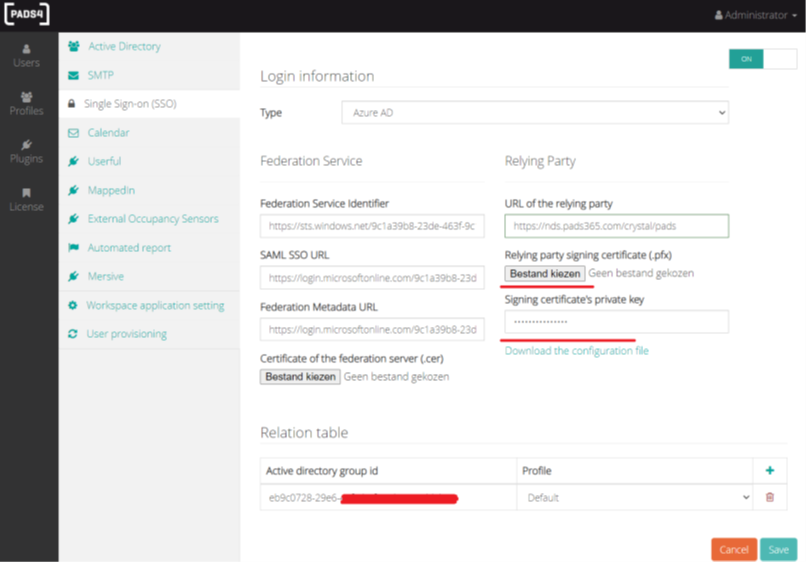
- Lorsque votre certificat de fédération expire, assurez-vous de télécharger le nouveau certificat et la clé privée dans cette section lors du renouvellement.