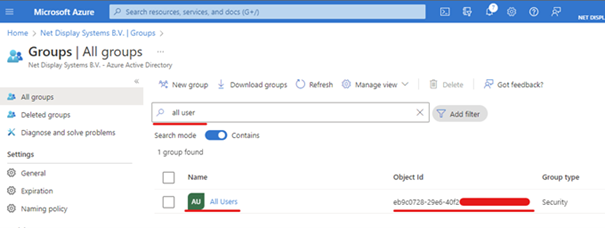
Paramètres Azure
Vous devez configurer l’instance Azure pour permettre aux utilisateurs de votre organisation d’accéder à l’application PADS4 (Legacy) CMS. Pour activer cela, veuillez suivre les étapes de ce document :Étape 1 : Connectez-vous au “Azure portal” en tant qu’administrateur
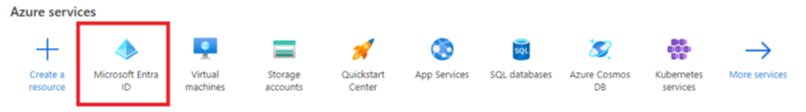
https://portal.azure.com/Étape 2 : Sélectionnez l’option “Microsoft Entra ID”
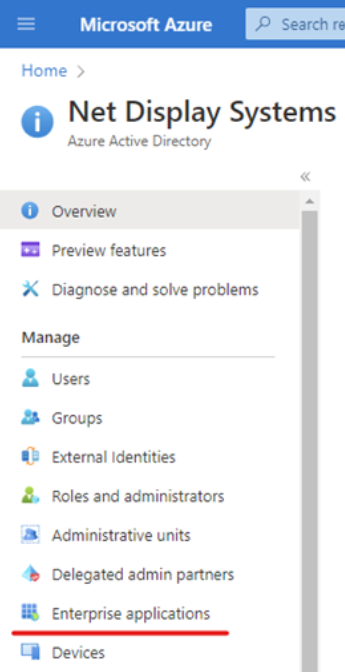
Étape 3 : Dans le volet de gauche, sélectionnez “Enterprise Applications”
Important
Étape 4 : Sélectionnez l’option ”+ New application” en haut de l’écran

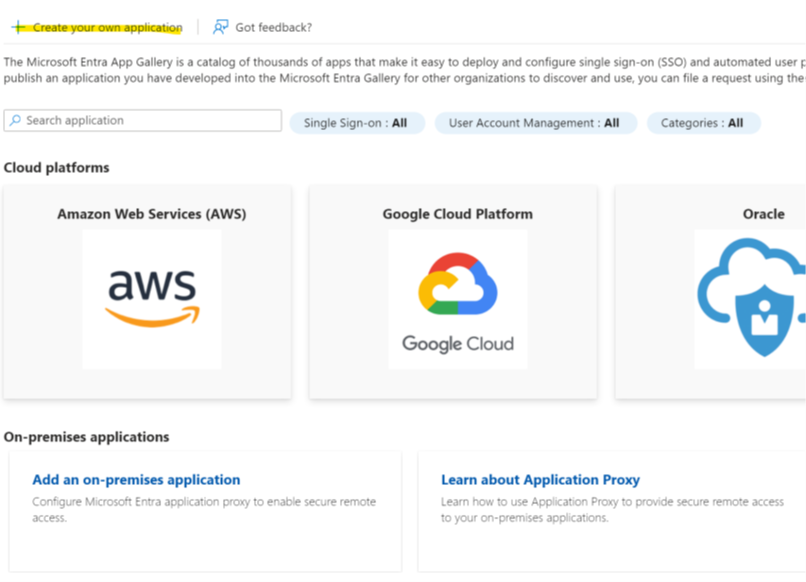
Étape 5 : Sélectionnez “Create your own application”
Étape 6 : Remplissez les informations demandées dans le formulaire et sélectionnez Create
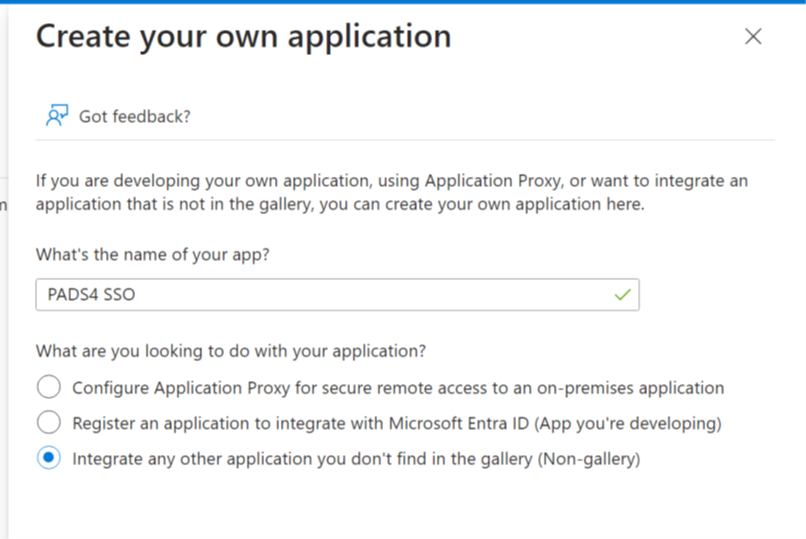
Étape 7 : Créez un groupe de connecteurs / connecteur d’application proxy
Sélectionnez la section Manage Application Proxy Connectors.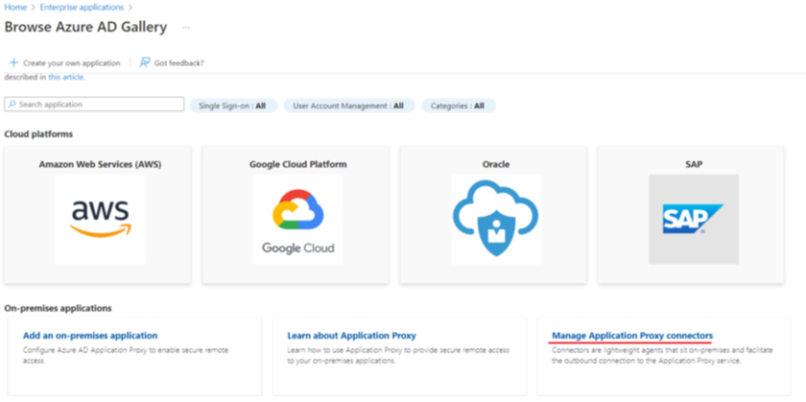
- Dans le menu Application Proxy, sélectionnez + Download Connector Service.
- Acceptez les conditions et téléchargez le fichier AADApplicationProxyConnectorInstaller.exe sur le PC serveur.
-
Exécutez l’installateur et assurez-vous de valider vos identifiants d’administrateur Azure pendant la configuration.
- Une fois l’installation terminée, sélectionnez la section +New Connector Group.
- Créez un nom par défaut pour votre connexion. Par exemple : SSO Connector
- Sélectionnez votre machine serveur dans la liste Connector.
-
Sélectionnez la région où se trouve votre machine.
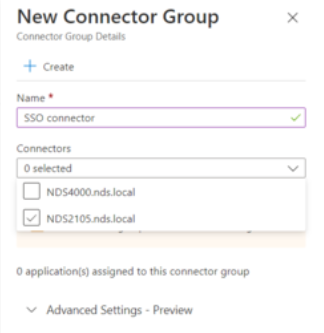
- Enregistrez votre nouvelle connexion ici.
- Retournez à la section Enterprise Applications, et sélectionnez “Add your own on-premises application”.
Création d’une application locale dans Azure
-
Sélectionnez Add an on-premises application.
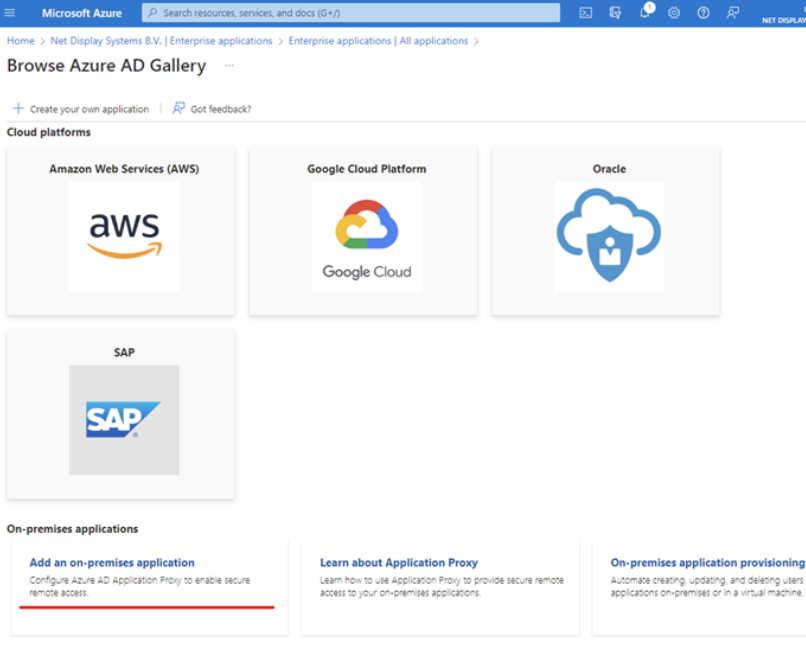
Étape 8 : Remplissez les informations demandées dans le formulaire et sélectionnez Create
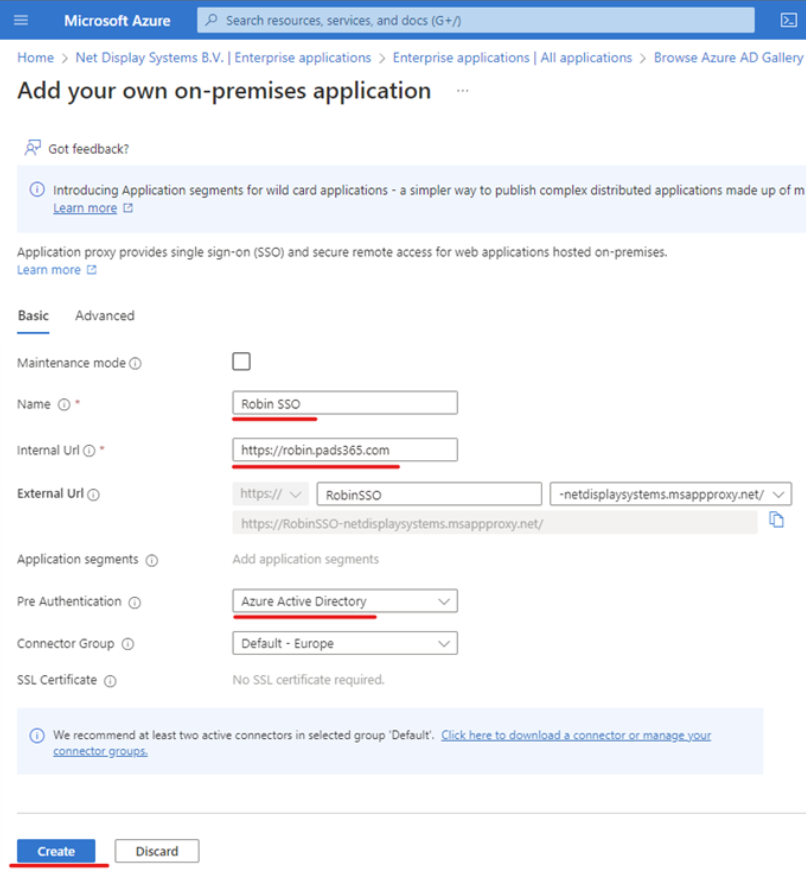
Exemple
Name : PADS4 CMS Internal URL : URL de l’installation PADS4 CMS (https://servername) Pre-authentication : Azure Active Directory Connector Group : SSO Connector (default). C’est le groupe de connecteurs que vous venez de configurer Sélectionnez ensuite le bouton Add.Étape 9 : Accédez à l’application nouvellement créée
- Sélectionnez “Enterprise Applications”, puis utilisez la barre de recherche pour trouver votre application. Sélectionnez-la, puis accédez à “Users and Groups” :
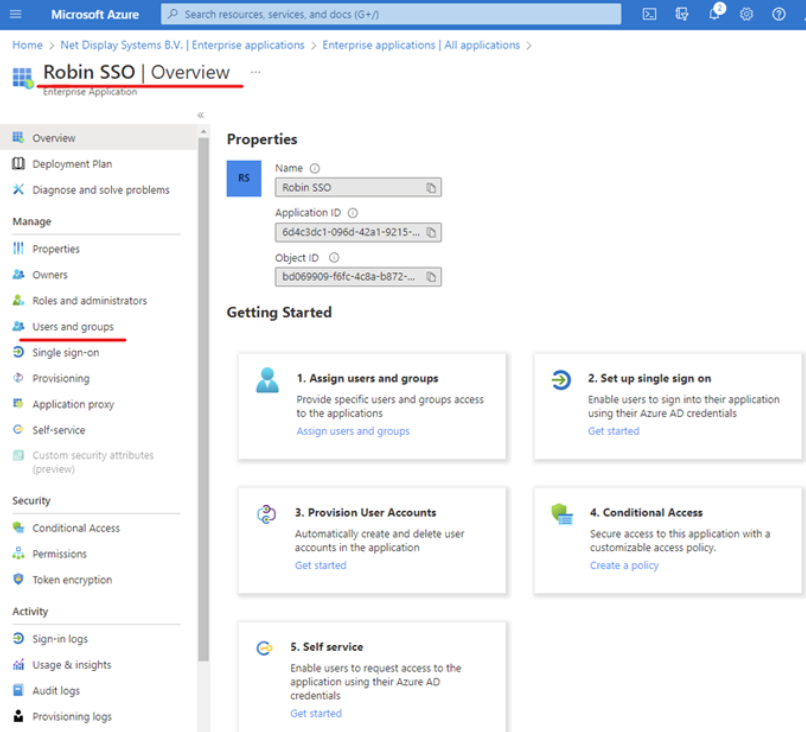
- Ajoutez les utilisateurs et groupes qui auront accès à l’application en sélectionnant l’option “Add user/group”.
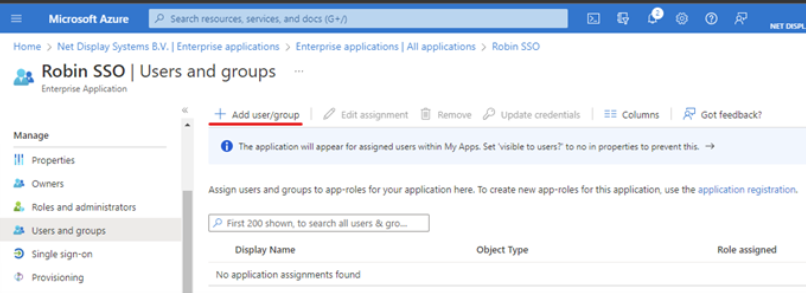
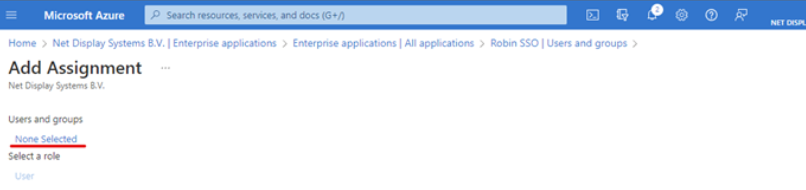
- Sélectionnez “None Selected” pour accéder aux groupes et utilisateurs :
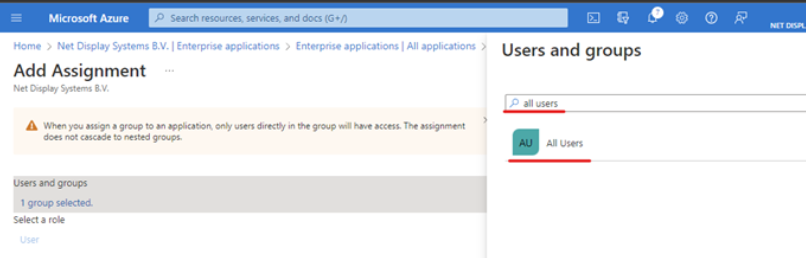
- Utilisez la barre de recherche pour rechercher un utilisateur ou un groupe. Une fois terminé, sélectionnez “Select”, puis “Assign”.
Étape 10 : Configurez le Single Sign-On (SSO)
Sélectionnez “Single sign-on option” dans le volet de gauche puis “SAML”.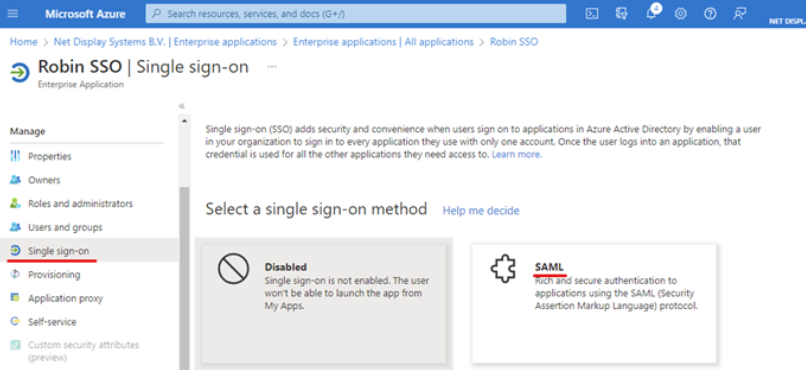
Étape 11 : Sélectionnez “Edit” sur “Basic SAML Configuration”
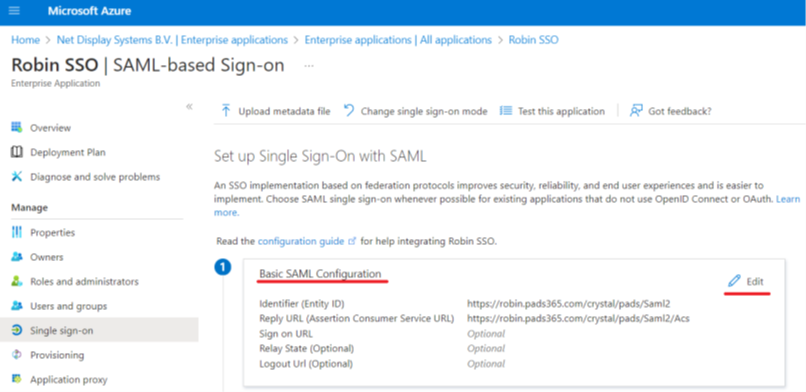
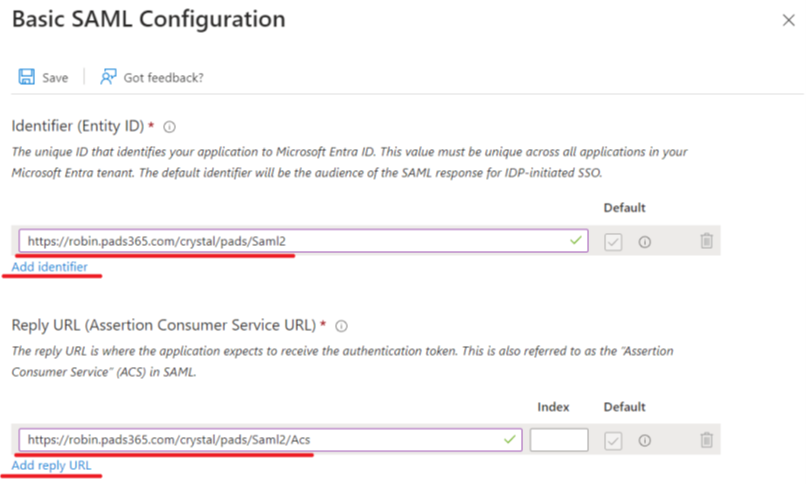
Exemple
Identifier: URL PADS4 CMS locale avec /Saml2 (par exemple : https://robin.pads365.com/crystal/domain/Saml2) Si vous utilisez un port réseau unique, assurez-vous de l’inclure dans la chaîne ci-dessus. Par exemple : https://robin.pads365.com:444/crystal/domain/Saml2 Assurez-vous de spécifier votre domaine PADS4 à “domain” dans l’URL.

Remarque : Si vous avez configuré SSO sur une version antérieure à 2023.1, le nom de domaine n’était pas requis dans l’URL lors de l’utilisation d’un seul domaine. À partir de la version 2023.1, le nom de domaine est requis dans l’URL à la fois pour les configurations à un et à plusieurs domaines.Par conséquent, vous devez mettre à jour la configuration si vous passez d’une version antérieure à 2023.1 avec SSO configuré à la dernière version. Assurez-vous d’ajouter le domaine à la fois à l’Identifier et à la Reply URL.Assurez-vous de “Save” ces configurations.
Étape 12 : Dans le menu “Single sign-on”, sélectionnez “Edit” dans la section “Attributes & Claims”
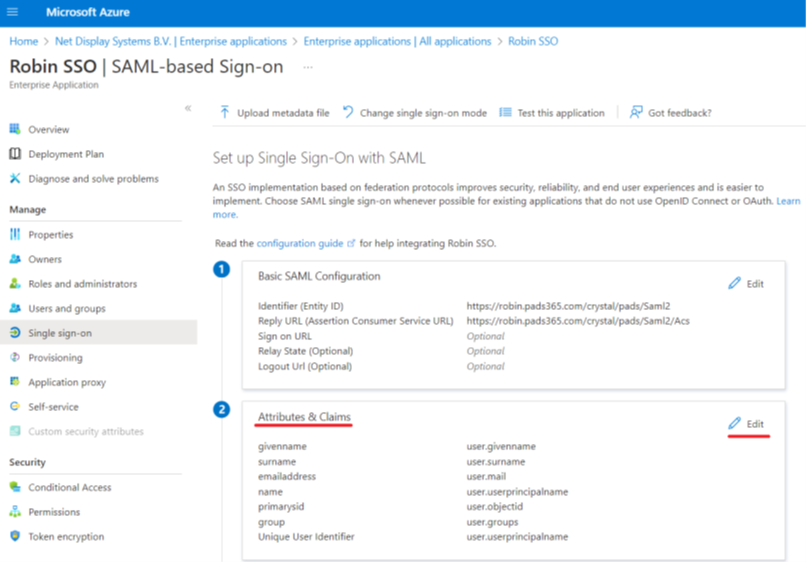
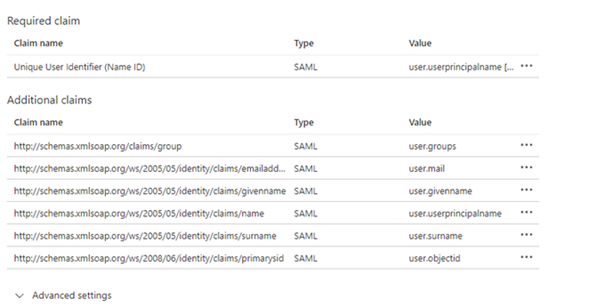
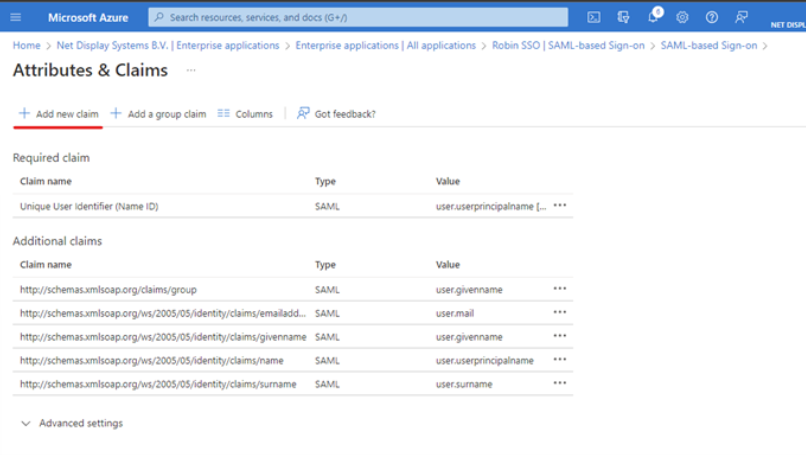
Ajoutez / Modifiez les détails de la revendication “group” selon l’exemple ci-dessous et enregistrez
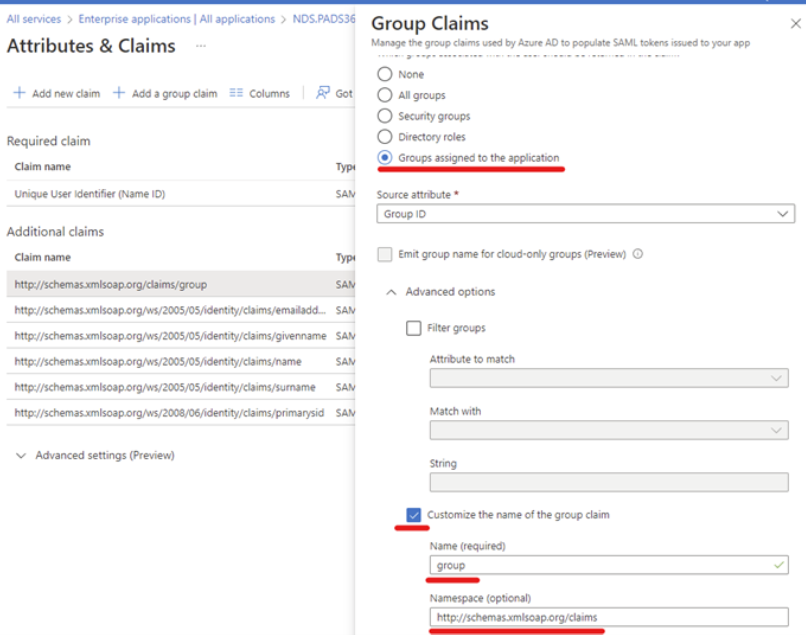
Remarque : Vous pouvez rencontrer le comportement suivant. Le bouton SSO sur la page de connexion fonctionne et vous pouvez saisir vos identifiants. Vous êtes toutefois redirigé vers le portail de connexion PADS4 avec “No account is defined for your authentication request” dans l’URL.Il peut y avoir 2 causesLa revendication de groupe est mal configurée.L’utilisateur avec lequel vous essayez de vous connecter a la même adresse e-mail déjà configurée pour un utilisateur CMS / Workspace.

Vous avez maintenant préparé SSO dans Azure pour votre application PADS4.
Informations requises pour la configuration SSO dans PADS4 CMS
Pour configurer SSO dans PADS4 CMS, vous avez besoin des éléments suivants
Certificat du serveur de fédération Identifiant du service de fédération URL SSO SAML URL des métadonnées URL de la partie utilisatrice et ID de groupe du groupe d’utilisateurs que vous avez assigné à l’application.1. Obtention du “Certificat du serveur de fédération”
Dans votre application, sélectionnez “Single sign-on” dans le volet de gauche. Faites défiler jusqu’à la section “SAML Certificates”. Sélectionnez l’option “Download” à côté de l’option “Certificate (Raw)“.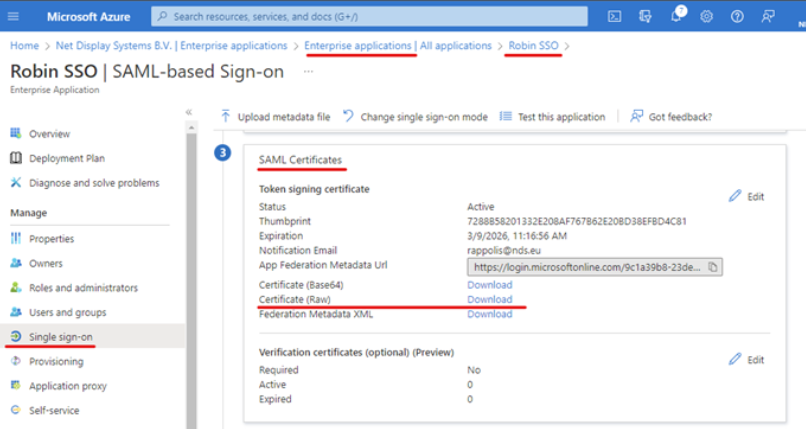
2. Obtention de l‘“Identifiant du service de fédération”
Dans votre application, sélectionnez “Single sign-on” dans le volet de gauche. Faites défiler jusqu’à la section “Set up your_application_name”. Sélectionnez l’option “Copy” à côté de l’option “Azure AD Identifier”.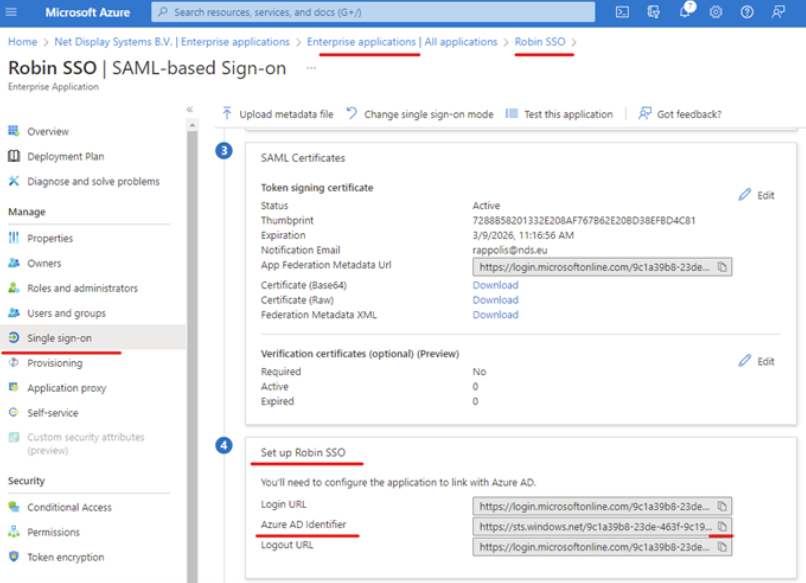
3. Obtention de l‘“URL SSO SAML”
Dans votre application, sélectionnez “Single sign-on” dans le volet de gauche. Faites défiler jusqu’à la section “Set up your_application_name”. Sélectionnez l’option “Copy” à côté de l’option “Login URL”.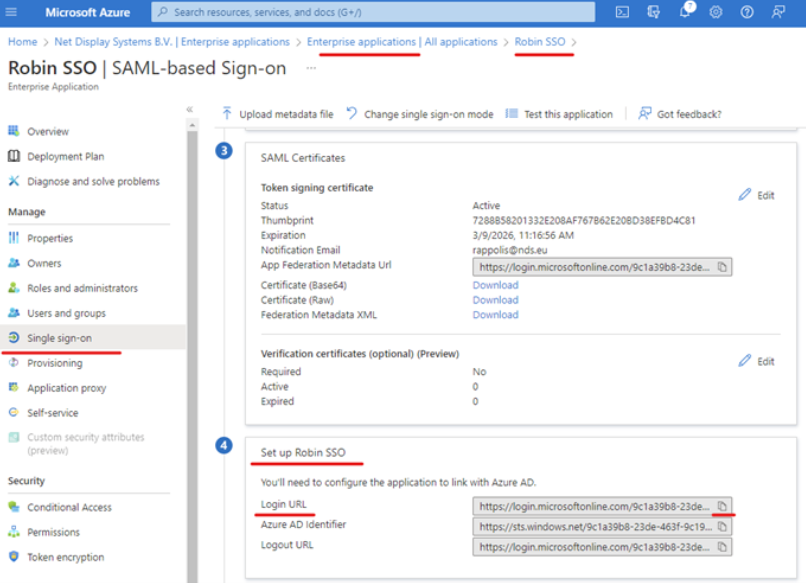
4. Obtention de l‘“URL des métadonnées”
Dans votre application, sélectionnez “Single sign-on” dans le volet de gauche. Faites défiler jusqu’à la section “SAML Certificates”. Sélectionnez l’option “Copy” à côté de l’option “App Federation Metadata URL”.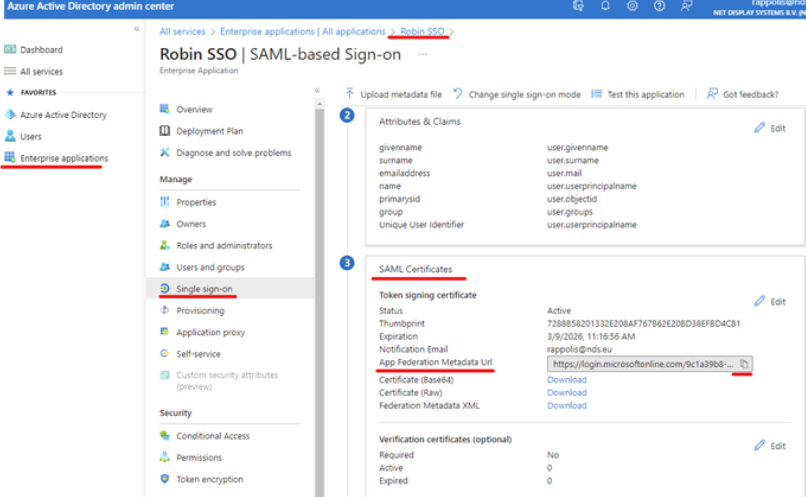
5. Obtention de l‘“URL de la partie utilisatrice”
Dans votre application, sélectionnez “Single sign-on” dans le volet de gauche. Faites défiler jusqu’à la section “Basic SAML Configuration”. Copiez la chaîne à côté de l’option “Identifier (Entity ID)“.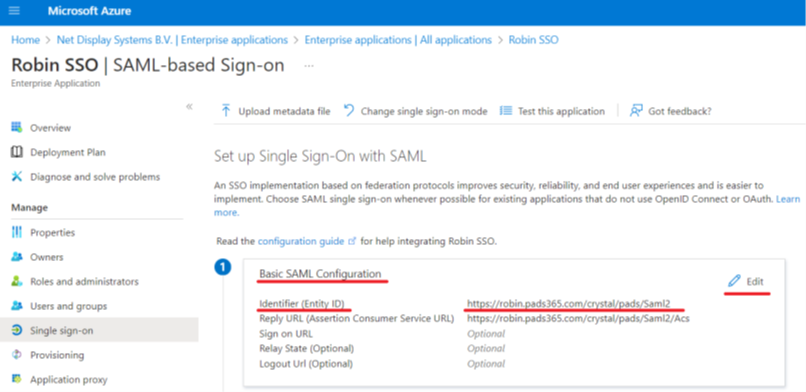
6. Obtention de l‘“ID de groupe” du groupe que vous avez assigné à votre application
Pour chaque groupe d’utilisateurs ajouté pour utiliser l’application PADS4 CMS, vous avez besoin d’un tableau de mappage pour ajouter les groupes à l’interface. Veuillez fournir aux installateurs les ID de groupe et les noms des groupes d’Azure pour garantir que les utilisateurs pourront se connecter.